みなさんはパスワードを破られない自信はありますか?
警察庁の発表によると不正アクセス禁止法違反の検挙者数は平成26年から増え続けており、不正アクセス行為の手口として「パスワード設定・管理の甘さにつけ込む手口」が最多となっています。
ソーシャルアカウントの利用増などインターネットで利用するサービスの種類は増えており、管理するパスワード数が多くなり、どうしても管理に“スキ“が出てしまっているのかもしれません。
手間をかけずに安全なパスワードを作り、管理する方法はないのか?
パスワード以外にセキュリティ強化する方法はないのか?
ここではパスワード管理のポイントを解説しつつ、最近アカウントの乗っ取りが多く報告されているソーシャルメディアアカウントのパスワード管理とアカウント認証強化の手順について解説します。特にソーシャルアカウントで支払いができるサービスなども出始めている中で、アカウントを乗っ取られると金銭的な被害が出る可能性もありますので、しっかり対策をしておきましょう。
1.どのサービスにも共通するリスク「パスワード」
複雑なパスワード設定が推奨されるものの、管理が煩雑になってしまう現実はあります。パスワードの使い回しをしないことはもちろんですが、複雑なパスワードを設定することも大切です。その理由を組み合わせごとの強度という視点から見てみましょう。
1-1 単純なパスワードは数秒もかからずに破られてしまう
例えば、ブルートフォースアタック(総当たり攻撃)の手口ではIDとパスワードを片っ端から試行していきます。簡単なパスワードを設定していると、数秒もかからず破られてしまいます。
ここでは組み合わせごとのパスワード強度を見てみましょう。右下に行くほど解読に時間がかかることになります。
<使用する文字数ごとの組み合わせパターン数>
※使う記号の数は31種類として計算しています。
| 使用する文字の種類 | 文字数 | 4桁 | 8桁 |
| 英字(大文字小文字の区別なし) | 26種類 | 約45万通り | 約2,088億通り |
| 英字(大文字小文字の区別あり) | 52種類 | 約730万通り | 約53兆通り |
| 英字(大文字小文字の区別あり)+数字 | 62種類 | 約1,480万通り | 約218兆通り |
| 英字(大文字小文字の区別あり)+数字+記号 | 93種類 | 約7,480万通り | 約5600兆通り |
1-2 多くのサービスが「パスワード」に頼っている現実
近年は銀行のATMでの静脈認証やスマートフォンでの指紋認証・顔認証などの生体認証が普及し始めています。生体認証とは、身体的特徴(指紋、顔、静脈、虹彩など)や行動的特徴(筆跡、まばたきなど)を利用して個人の特定を行う方法です。文字列を利用したパスワードに比べて、記憶忘れや管理の手間がないといったメリットがある一方で、識別性能の問題(たとえば双子を誤認する)や情報変更の課題(文字列のパスワードのように意図的に変更できない)などがあります。今後普及が拡大していくと思われますが、現時点ではまだまだ文字列によるパスワードが主流で、文字列を主体としたパスワードをどのように管理していくかが課題となります。
2.堅固なパスワード生成を行う具体的手順
まずはセキュリティレベルが高いパスワード設定、これらのパスワードの管理方法について具体的にみていきます。
2-1 安全性の高いパスワードの設定~破られないための5つの条件
パスワードを作成する際は原則として以下の5つの条件を満たしたパスワードを設定しましょう。現在使用しているパスワードもこれらが反映されているかチェックしましょう。
(※設定されている入力条件によっては、下記条件で設定できない場合もあります)
| 条件 | 備考 |
| 可能な限り多くの文字を使用する | 最小でも8文字、できれば10文字以上使用する |
| 大文字と小文字を組み合わせる | 「StrOngCybeRSecuritY」など大文字と小文字を織り交ぜる |
| 数字、句読点、記号を入れる | 「Strong+cyber~security1」など記号や数字を入れる |
| 名前や誕生日のような個人情報、メールアドレスの@の前の文字列は使わない | 「satou20011111」など名字・生年月日を使用したパスワードにしない |
| 地名や辞書にある単語は使わない | 「tokyo」「fujisan」など知名度のある文字列、「archive」など辞書にあるような意味のある文字列を単体で使わない |
また、Splash Data社が発表している危険なパスワード(100 Worst Passwords of 2017(PDF))なども参照してリスクの高いパスワードを使用しないようにしましょう。
<2017年 最悪のパスワードトップ30>
| 順位 | パスワード | 順位 | パスワード | 順位 | パスワード |
| 1 | 123456 | 11 | admin | 21 | hello |
| 2 | password | 12 | welcome | 22 | freedom |
| 3 | 12345678 | 13 | monkey | 23 | whatever |
| 4 | qwerty | 14 | login | 24 | qazwsx |
| 5 | 12345 | 15 | abc123 | 25 | trustno1 |
| 6 | 123456789 | 16 | starwars | 26 | 654321 |
| 7 | letmein | 17 | 123123 | 27 | jordan23 |
| 8 | 1234567 | 18 | dragon | 28 | harley |
| 9 | football | 19 | passw0rd | 29 | password1 |
| 10 | iloveyou | 20 | master | 30 | 1234 |
2-2 パスワード変換ルールを作る~忘れないための工夫
会社利用と個人利用を合わせるとパスワードが必要なサイトが数十になることもあるでしょう。すべてランダムに設定するのも手間ですし、複雑になるほど覚えきれないということもあります。
そこで強固なパスワードであることに加えて、忘れないパスワードであることも重要です。
例えば、もともと意味のある文字列をパスワードに使いたい場合、以下のようなルールを作って、本人しかわからない規則性を持たせるという方法もあります。(ここでは説明のため簡単な文字列を使用していますが、上記「安全性の高いパスワードの設定」にあるようなパスワードを設定しましょう。)
| 変換ルール | 例 |
| アルファベットを別の文字に置き換える | aは@に変換する satoutarou = s@tout@rou、i は数字の1に置き換える security = secur1ty |
| 頭と末尾は大文字にする | strongsecurity = StrongsecuritY |
| いくつかの単語(意味のある文字列)をつなげるときに句読点や記号でつなげる | strongsecurity = strong%security |
| 単語の中に記号を入れる | cybersecurity = cyber~security |
| あるフレーズの語頭の文字と数字を組み合わせる | “koreha totemo kyouryokuna password desu” = “ktkpd5” |
また、作成したパスワードについてチェックツール(Password Checker Online)などで強度を確認してみるのも良いでしょう。
2-3 パスワード管理ツールの活用
複雑パスワードをしても覚えていられない、そんなときには管理ツールの活用が有効です。Excelや紙での記録なども方法としてはありますが、ここではパスワードを管理するためのアプリを3種類ご紹介します。
| 1Password | True key (PasswordBox) | Keeper |
| 公式サイト | 公式サイト | 公式サイト |
 |
 |
 |
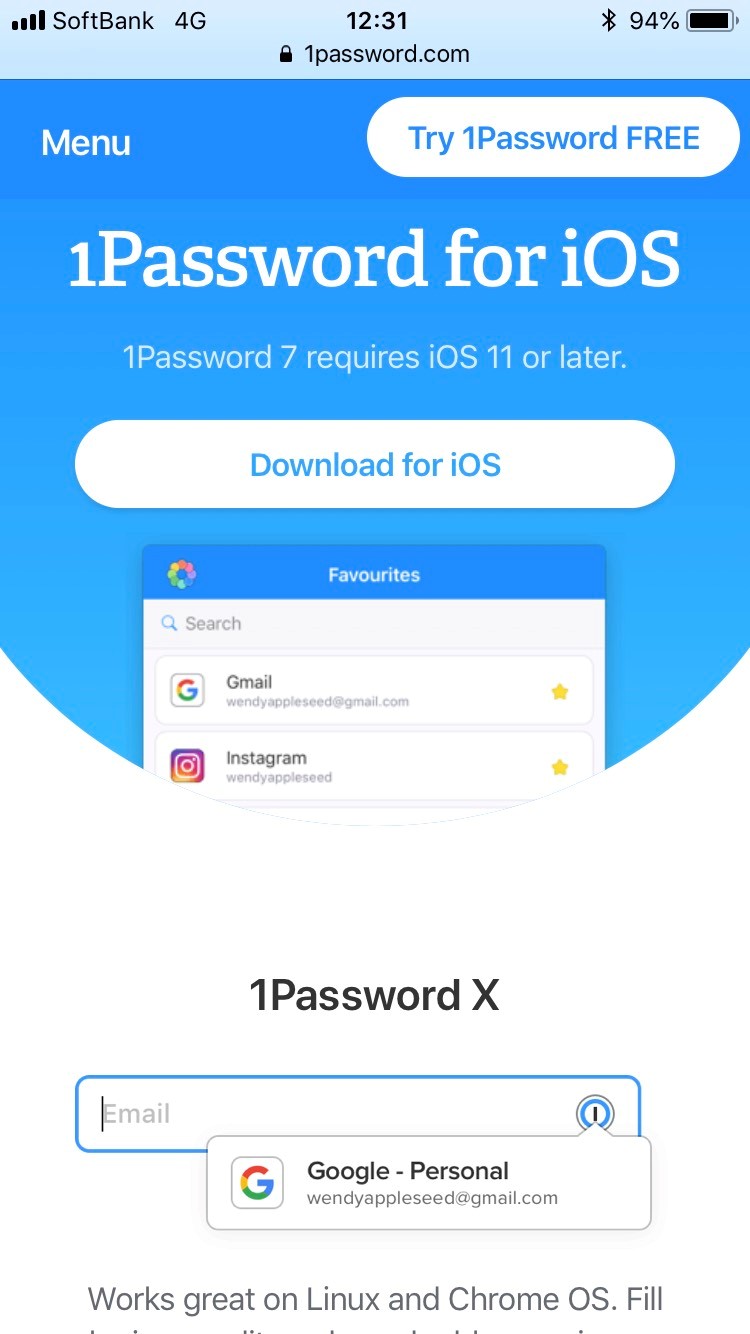
2-3-1 1Password
| おすすめポイント | 気を付けるポイント |
| 無料でもアカウント登録数に制限がない | Internet Explorerには対応していない |
| 表示されるイラストやキットのデザイン等視覚的になっている | Windowsでは英語版のみなのでわかりづらい |
| PCとアプリで同期を取るプロセスが必要なため、設定しなくてはならない |
<有料版の値段・機能>
・PC版$2.99/月 年間払い スマホ版400円/月 iPhone
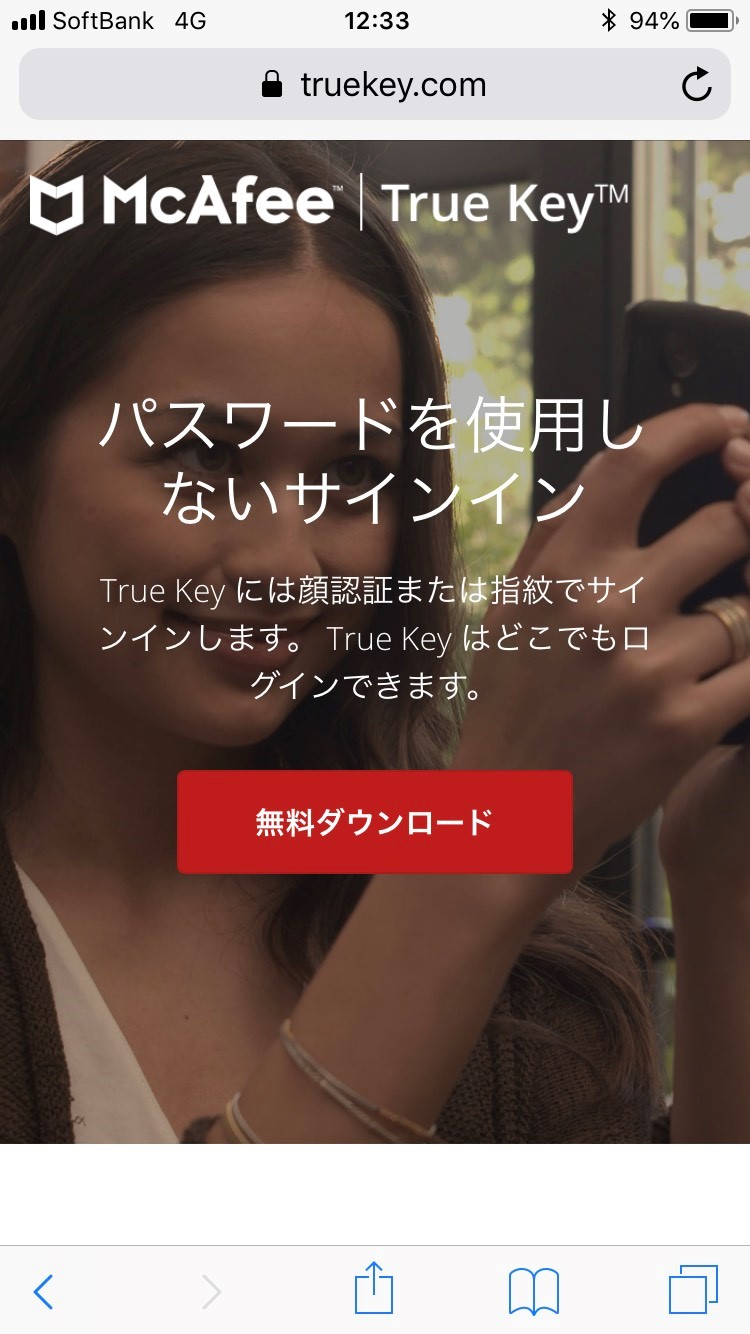
2-3-2 True key (PasswordBox)
| おすすめポイント | 気を付けるポイント |
| 日本語でPC、スマホいずれからも使用可能 | 無料版のログイン情報管理は15個まで |
| 無料でも有料版でも機能自体は変わらない | Operaには未対応 |
| パスワードが完全に自動同期される |
<有料版の値段・機能>
・プレミアム版 2,678円/年で管理できるログイン情報が無制限に。
2-3-3 Keeper
| おすすめポイント | 気を付けるポイント |
| 日本語でPC、スマホいずれからも使用可能 | 無料での使用はあくまでお試しとして提供されている |
| パスワードが完全に自動同期される | Operaには未対応 |
| [記録の履歴]から以前のバージョンに復元が容易にできる | |
| RSAやDUOSecurity等のオプション選定が出来、強固なセキュリティ |
<有料版の値段・機能>
・個人用 3,600円/年(30日間の無料のトライアルの後は課金)
2-3-4 比較表
1Password、True key、Keeper。この3つのパスワード管理アプリ・ソフトについて、主な機能比較を一覧表にまとめました。
| 項目 | 1Password | True key | Keeper |
| パスワード自動入力 | 〇 | 〇 | 〇(KeeperFill) |
| パスワード自動生成 | 〇 | 〇 | 〇 |
| デバイス・アプリ間同期 | 〇 | 〇 | 〇(有料) |
| セキュリティ | ・即時ロック ・オートロック |
・即時ロック ・オートロック |
・即時ロック ・オートロック ・ログイン連続失敗でデータ消去 |
| マルチデバイス対応 | 〇 | 〇 | 〇 |
| バックアップ | 〇 | 〇 | 〇 |
| 日本語対応 | 一部英語 (ブラウザーによる) |
〇 | 〇 |
| 認証方法 | 指紋(Touch ID) | 指紋(Touch ID) 顔認証 |
指紋(Touch ID) 網膜スキャン |
| 対応ブラウザー | IE以外対応 | Opera以外対応 | Opera以外対応 |
3.今すぐできるアカウント乗っ取り防御策、「ログイン認証強化」の実践的手順
上記でご紹介したパスワード管理の手順に従って管理をしていけば、まずは一安心と言えますが、それでもパスワードが漏れてしまったり、利用していたサービス側の問題で漏えいするなど自分以外の要因で不正ログインされてしまう可能性もゼロではありません。
そこでここでは、パスワードが漏れて最初の入口を破られてしまった場合を想定して、その次のゲートを設けたり、破られたことを早期に発見するための方法をソーシャルアカウントをベースにご紹介します。セキュリティを強化するためには重要な対策ですし、簡単にできますので、未設定の場合は今すぐ設定を行いましょう。
3-1 Facebookのセキュリティ強化
3-1-1 二段階認証を設定する
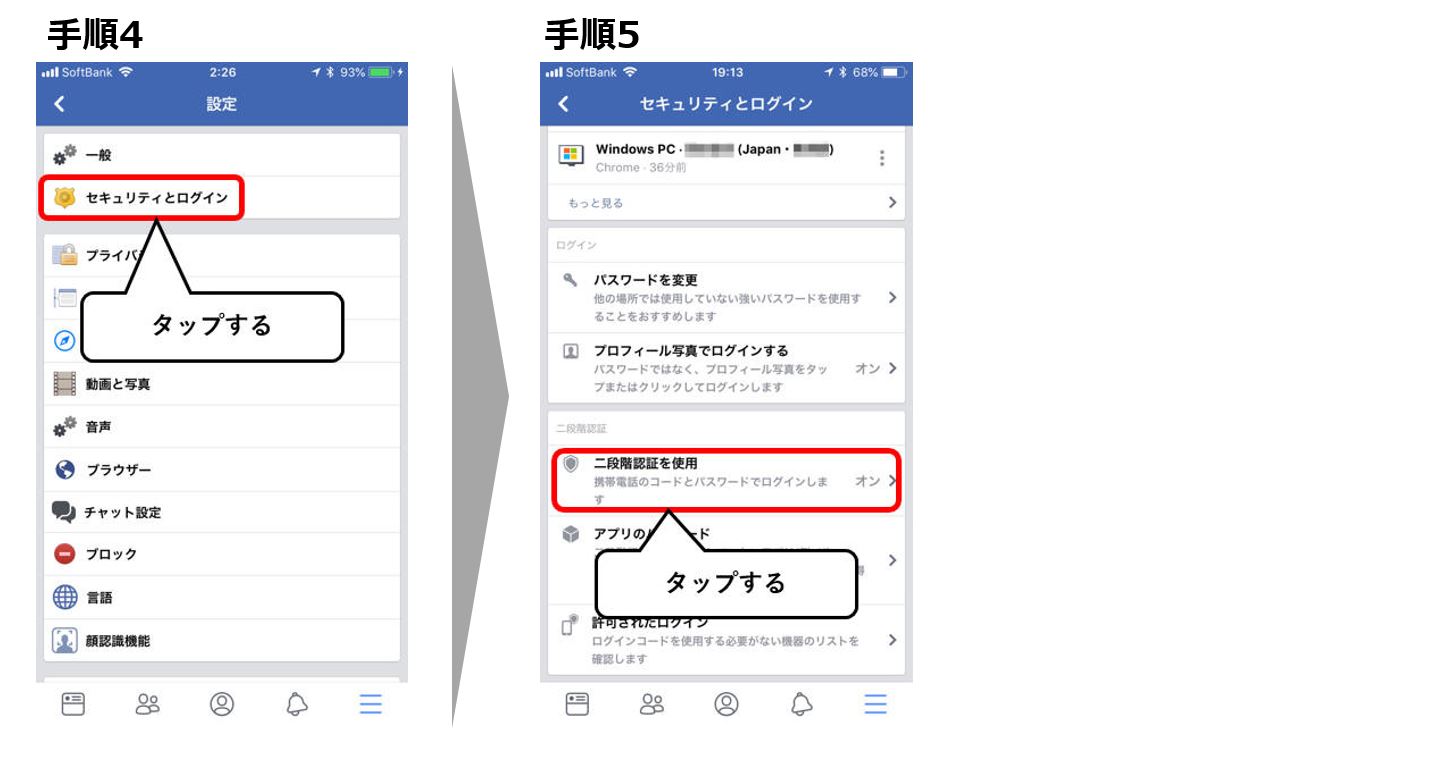
Facebookには、いつもと違うパソコンやスマートフォンなどからログインした際には、ログインコードの入力を求められるように設定できます。ログインコードは、あらかじめ設定したスマートフォンの電話番号にSMS(ショートメッセージサービス)として送られます。このほかにも認証アプリや、USBやNFC接続のセキュリティキー、リカバリーコードなどによる追加認証方法も用意されています。
・スマートフォンの場合
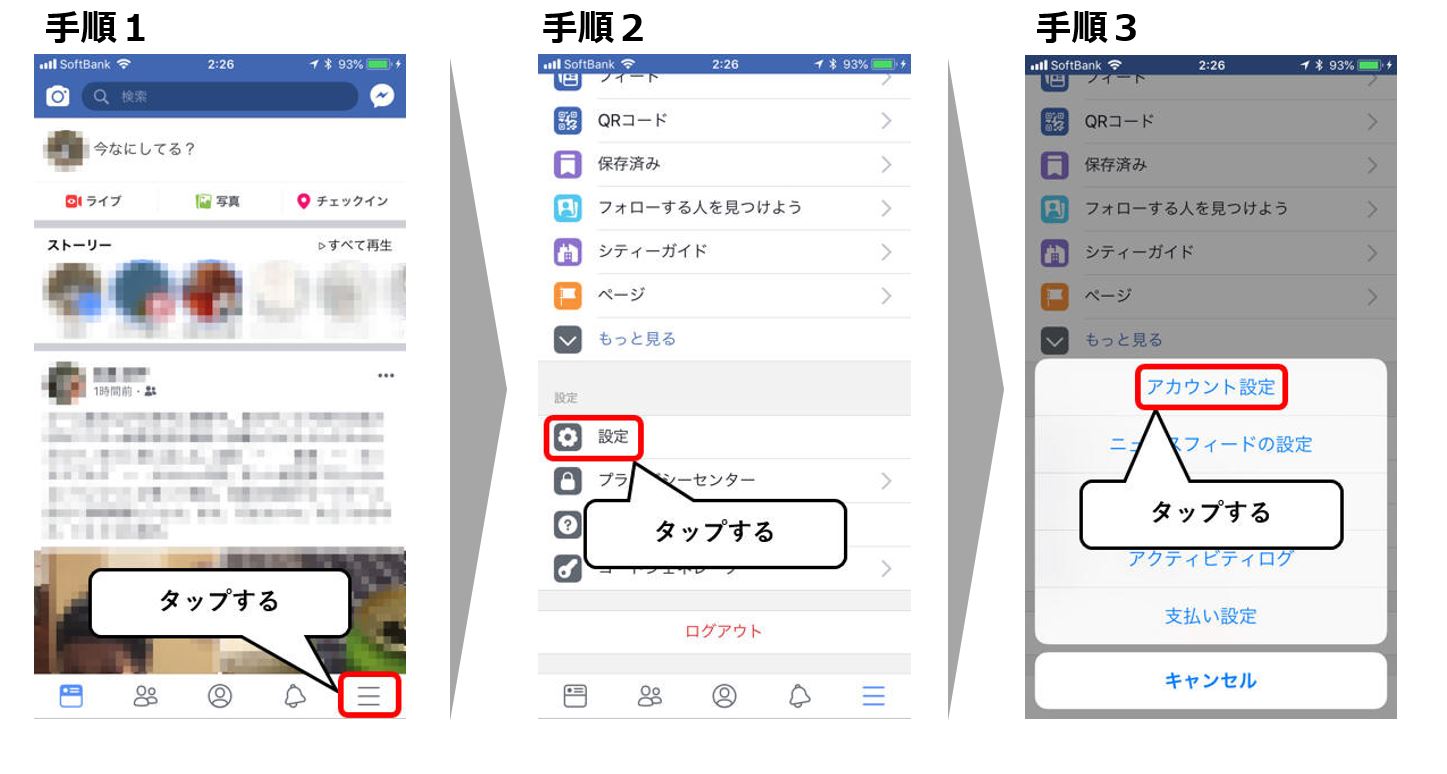
【手順1】メニューボタンをタップ
【手順2】「設定」をタップ
【手順3】「アカウント設定」をタップ
【手順4】「セキュリティとログイン」をタップ
【手順5】「二段階認証を使用」をタップして設定する
3-1-2 普段使わない機器からのログインに通知を受け取る
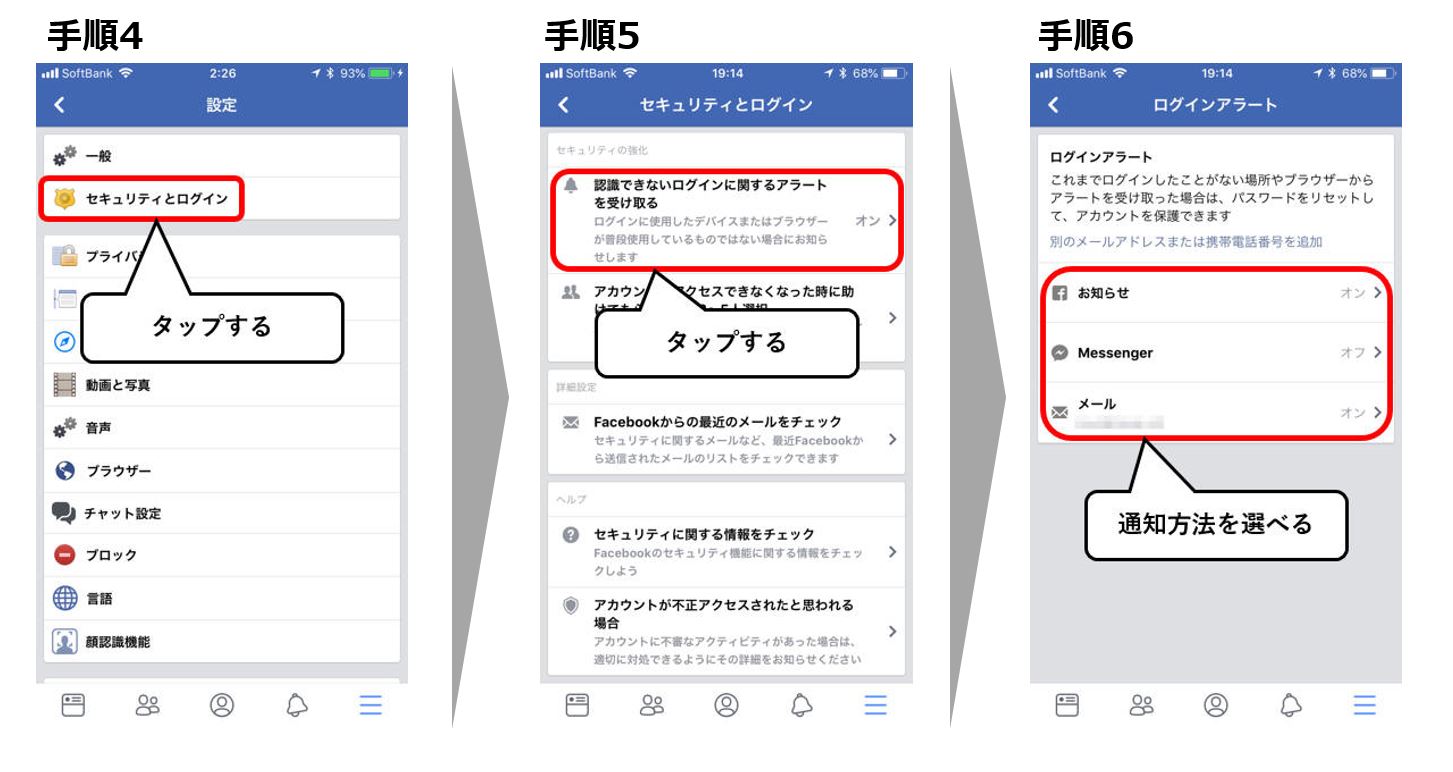
Facebookの設定から「認識できないログインに関するアラートを受け取る」を有効にしておくと、よく使用するパソコンやスマートフォン以外の機器でログインが行われたときに、通知を受け取ることができます。通知の方法は、Facebook、Facebookの「Messenger」、「メール」が用意されています。二段階認証のように不正なログインを阻止することはできませんが、自分以外の人によるログインを把握することができます。
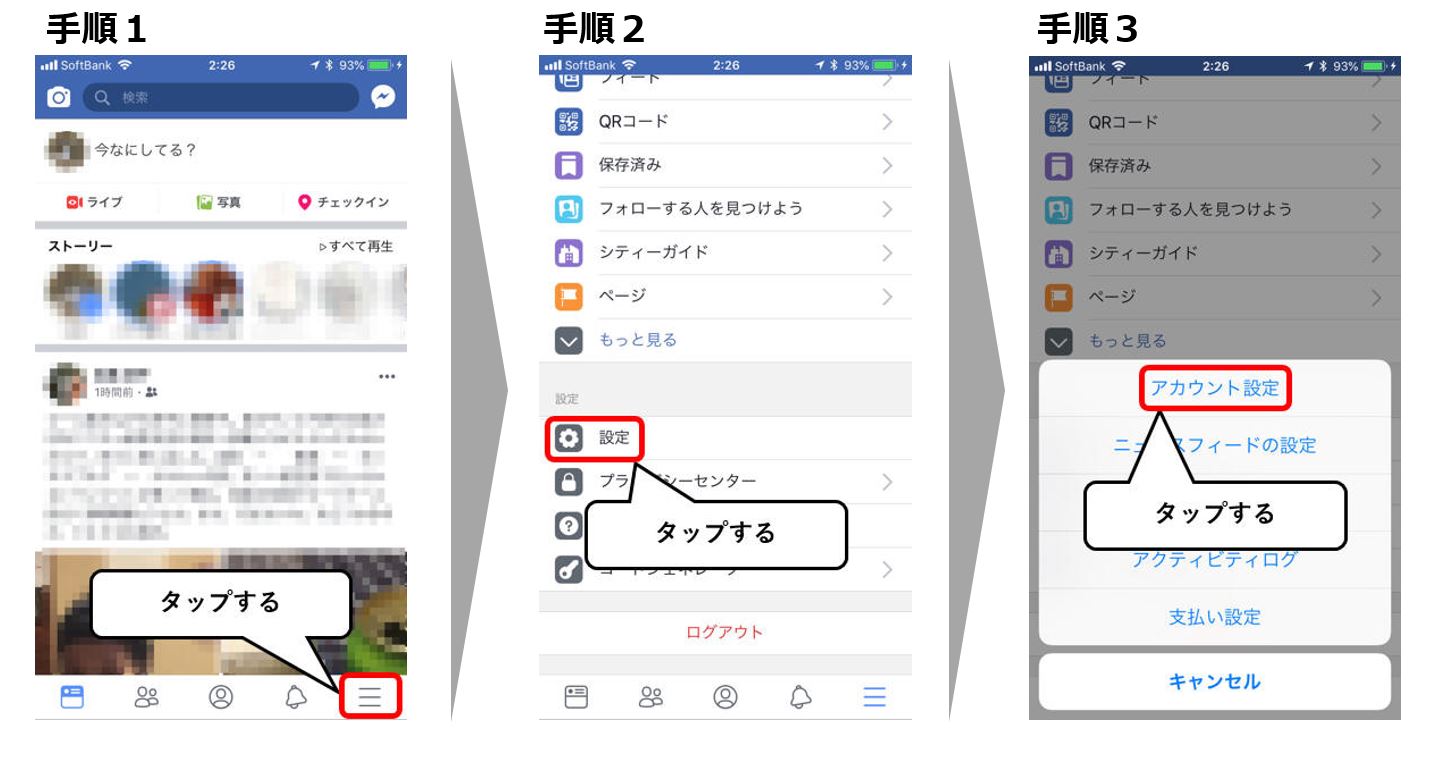
 【手順1】メニューボタンをタップ
【手順2】「設定」をタップ
【手順3】「アカウント設定」をタップ
【手順4】「セキュリティとログイン」をタップ
【手順5】「認識できないログインに関するアラートを受け取る」をタップする
【手順6】通知の方法は、Facebook、Messenger、メールから選べる
3-2 Twitterのセキュリティ強化
3-2-1 ログイン認証を強化する
Twitterにログインする際に、IDとパスワードに加えて6桁のセキュリティコードを設定できます。これは、Twitterにログインする際に、あらかじめ登録した携帯電話に6桁のコードが送られるというものです。この設定をしておけば、たとえIDとパスワードを第三者が入手しても、携帯電話がなければログインできないので、不正ログインによる乗っ取りを回避できます。
3-2-2 電話番号を登録する
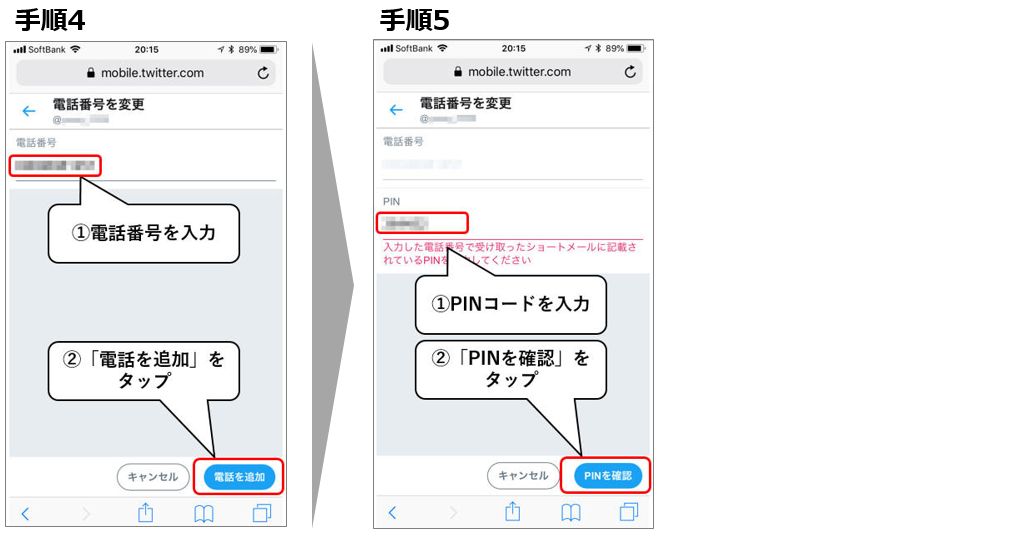
認証を追加するには、WebブラウザでTwitterにアクセスし、電話番号を登録する必要があります。登録したらモバイルアプリから追加認証を設定します。
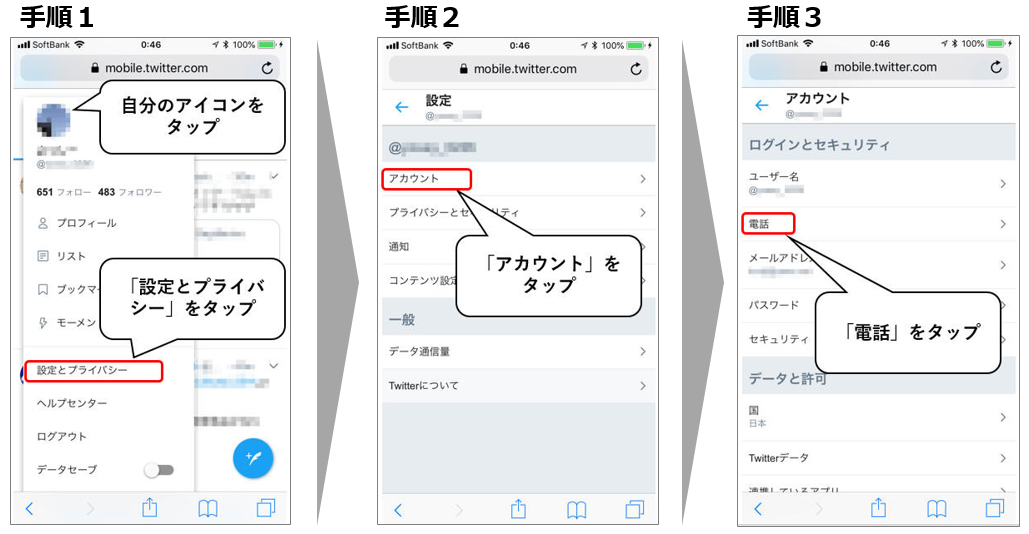
 【手順1】iOSやAndroidでは、WebブラウザでTwitterにアクセスし、左上にある自分のアイコンをクリックして「設定とプライバシー」をタップする
【手順2】「設定」画面が開くので、「アカウント」をタップする
【手順3】「アカウント」画面が開くので、「電話」をタップする
【手順4】電話番号を入力して「電話を追加」をタップする
【手順5】設定した電話番号にPINコードが送られるので、それを入力する
3-2-3 ログイン認証を設定する
ログイン認証の設定は、WindowsかmacOSのみで可能となっています。設定の手順は次のようになります。
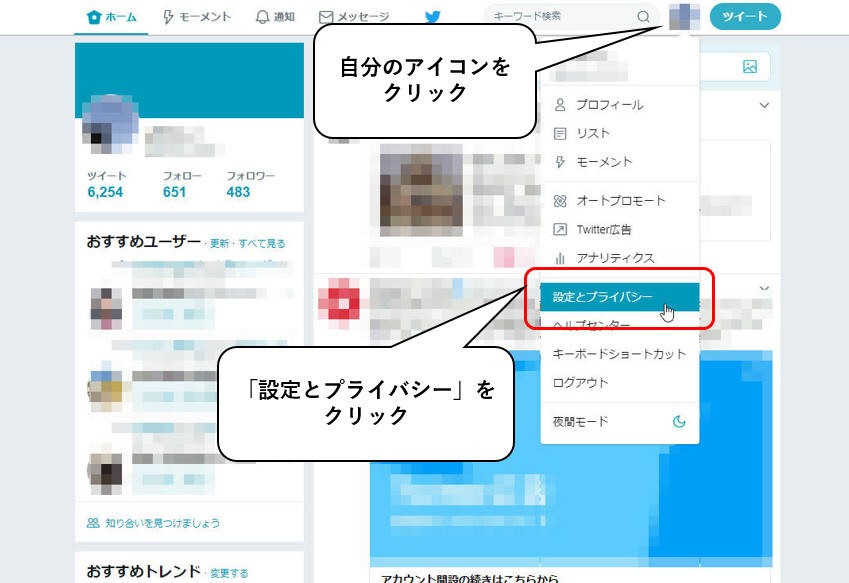
・Webブラウザ(WindowsかmacOS)でTwitterにアクセスし、「設定とプライバシー」をクリックする
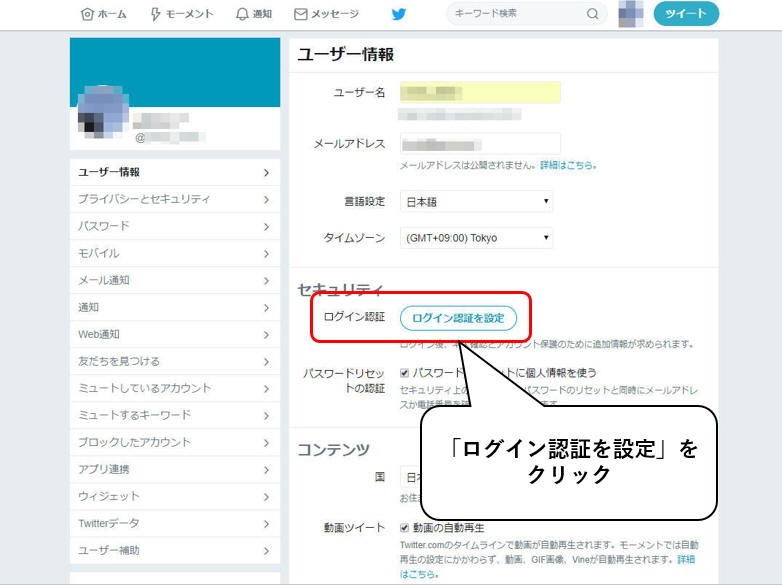
・「ユーザー情報」から「セキュリティ」の「ログイン認証の設定」をクリックする
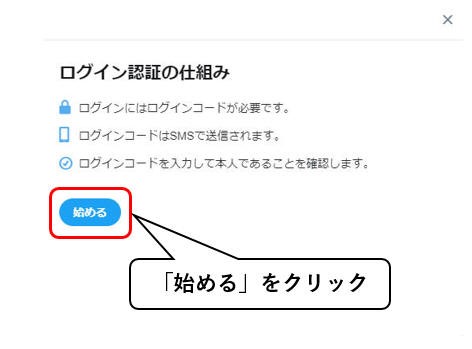
・「ログイン認証の仕組み」が表示されるので、「始める」をクリックする
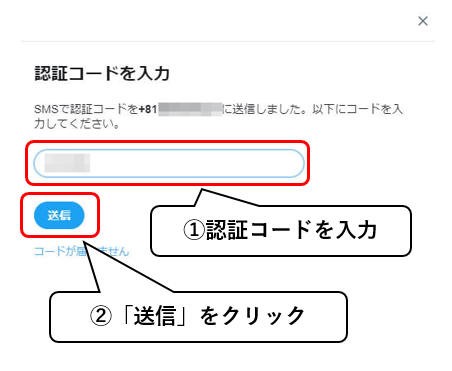
・パスワードを入力し、電話番号を確認すると、携帯電話にPINコードが送られる
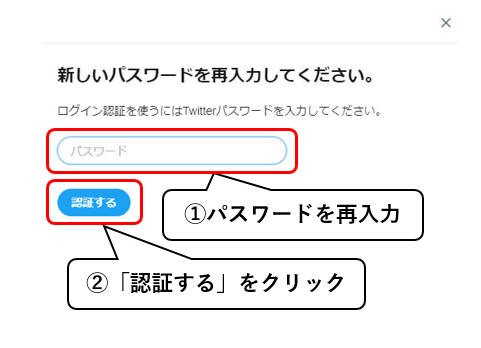
・PINコードを入力すると、設定が完了する
3-3 LINEのセキュリティ強化
3-3-1 パスコードの設定
LINEは基本的にログインしたままの状態になっているので、スマートフォンの紛失や盗難によって、第三者にLINEの設定などを盗み見られてしまう可能性があります。LINE設定画面では、アカウントに紐付けられたメールアドレス、LINEの表示名などを確認できますし、パスワードの変更も現在設定されているパスワードを入力する必要がありません。
たとえスマートフォンが自分の手に戻ってきても、これらの情報を知られてパスワードを変更されていたら、いつ乗っ取りに遭ってもおかしくない状況になってしまいます。万一、スマートフォンを紛失してしまったときは、ヘルプページからアカウントの一時停止を申請するなどの対応を行いましょう。また、スマートフォン自体にパスワードや、指紋などの生体認証を設定しておくとよいでしょう。
LINEには、パスワードを追加できる「パスコード」機能が用意されています。
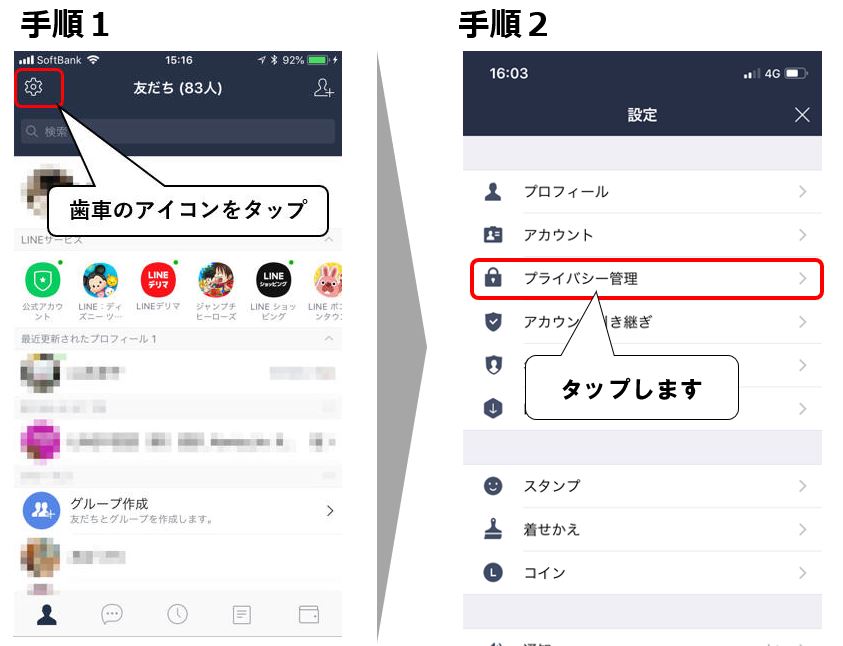

【手順1】設定を開く
【手順2】設定からプライバシー管理をタップ
【手順3】パスコードロックをオンにする
【手順4】パスワードを追加する
3-3-2 「ログイン中の端末」をチェックする
LINEは、スマートフォンでは1台しか同じアカウントを使用できませんが、パソコンやiPadでは、同じアカウントを使用できます。このため、使用開始時にはスマートフォンに届く認証番号が必要にはなりますが、IDとパスワードを入手した第三者がパソコンやiPadでログインする可能性もあります。LINEのアプリには、「設定」→「アカウント」にある「ログイン中の端末」で、パソコンやiPadのログイン状況を確認できます。
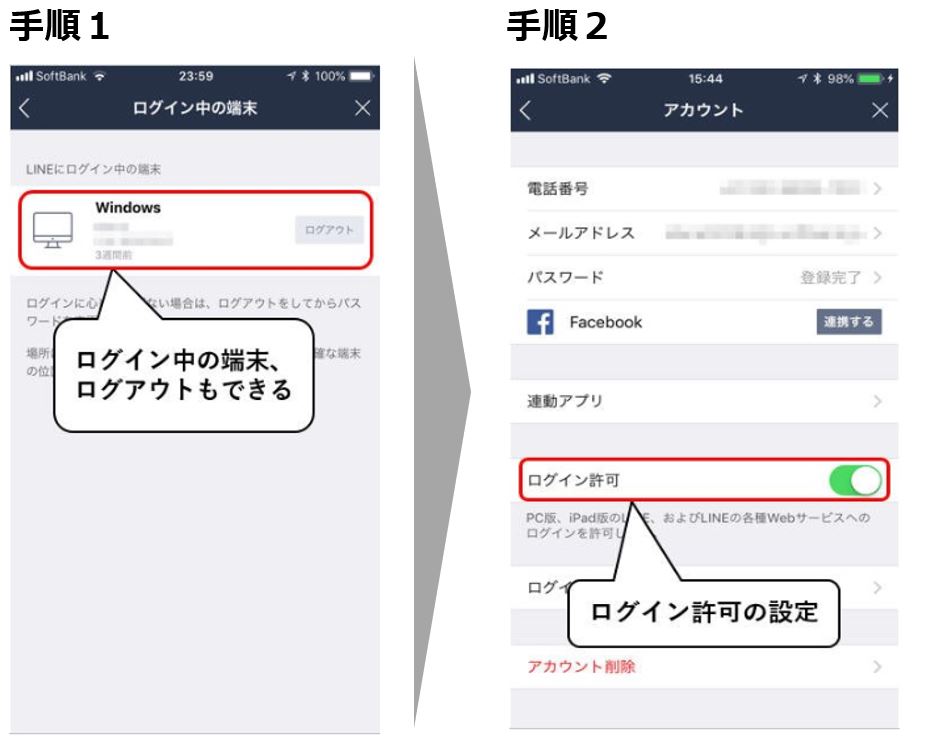 この画面に、心当たりのないパソコンやiPadが表示されるようでしたら、「アカウント」の「ログイン許可」のボタンをオフにすることで、ログイン中のパソコンやiPadは即座にログアウトされ、以降はログインできなくなります。
3-3-3 他の端末からのログイン許可をオフにする
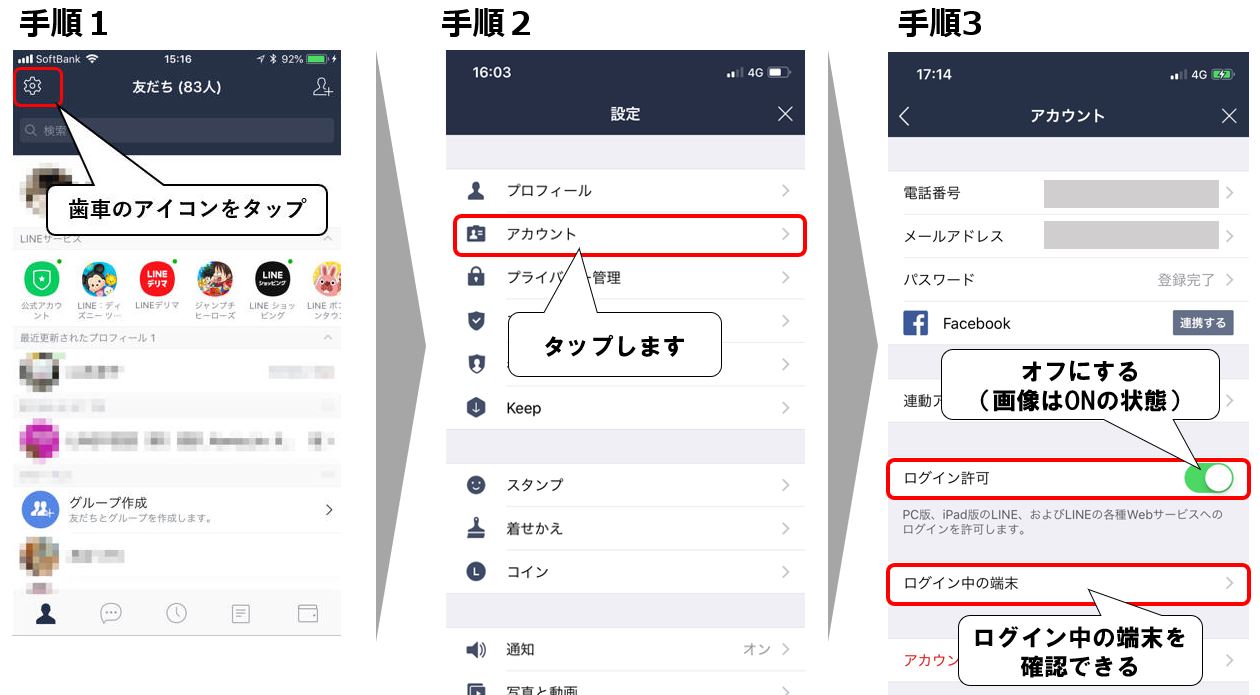
【手順1】設定画面を開く
【手順2】[アカウント]画面を表示する
【手順3】[ログイン中の端末]をタップするとログイン中の他の端末がないか確認できる
【手順4】[ログイン許可]をオフにする
3-4 インスタグラムのセキュリティ強化
インスタグラムには、二段階認証が用意されています。これは、インスタグラムにログインする際に、あらかじめ設定した携帯電話番号に送られるセキュリティコードの入力が必要になるという機能です。たとえパスワードが判明されても、セキュリティコードを入力しないとログインできないため、不正ログインへの有効な対策になります。
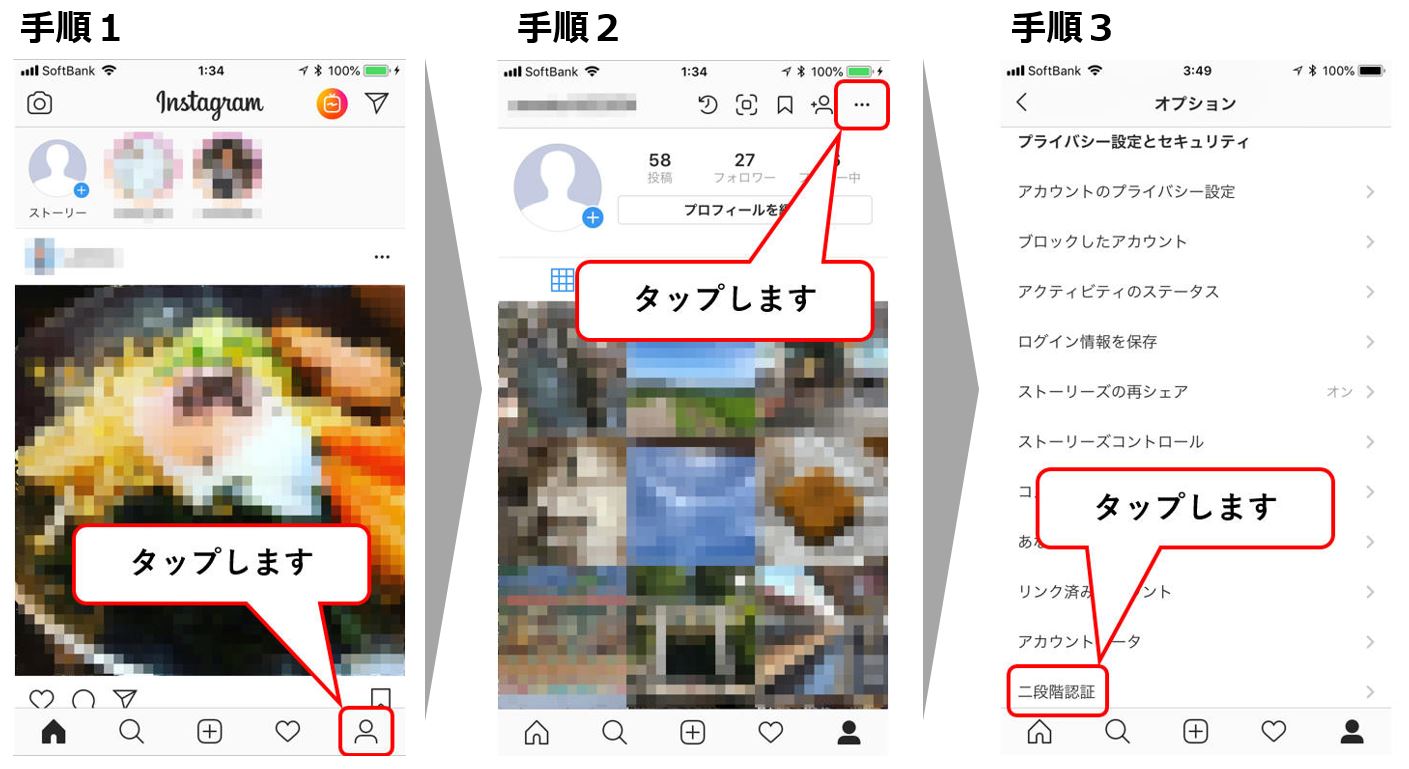
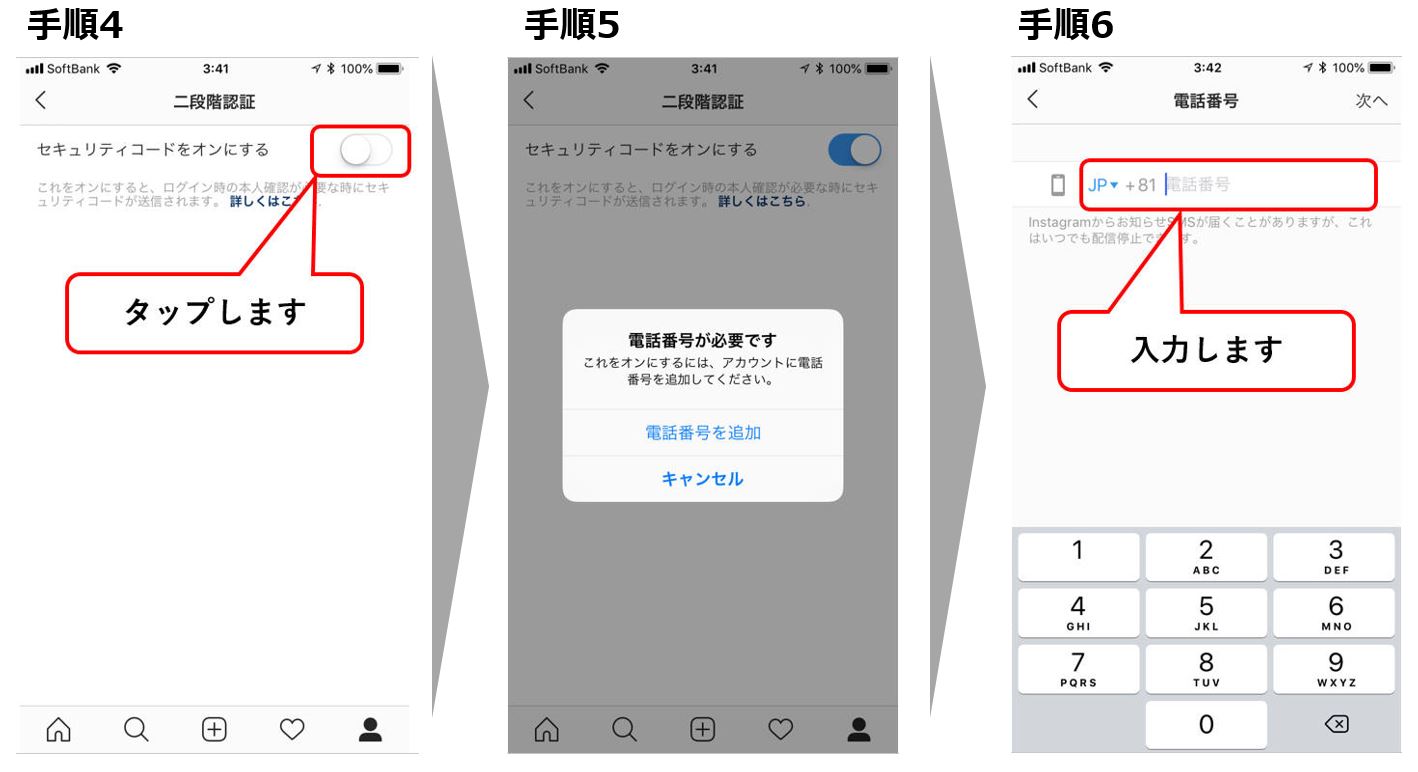
【手順1】スマートフォンでは、画面の右下にある人の形をしたアイコンをタップします。
【手順2】マイページが開くので、画面の右上にある「…」の部分をタップします。
【手順3】「二段階認証」をタップします。
【手順4】「セキュリティコードをオンにする」のボタンを有効にします。
【手順5】インスタグラムに電場番号を登録していない場合は、その場で登録できます。
【手順6】電話番号を入力して、右上の「次へ」をタップします。
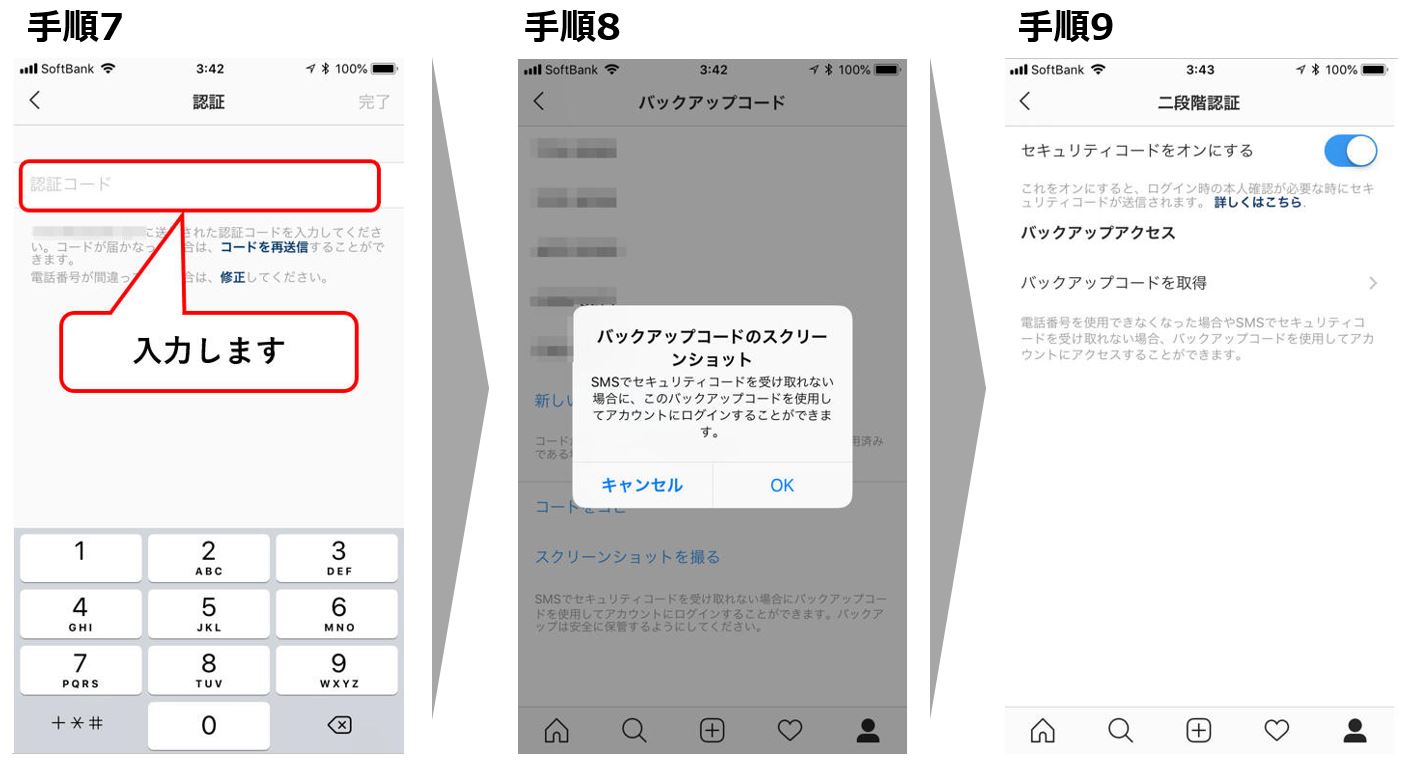
【手順7】設定した電話番号に認証コードが送られるので、そのコードを入力します。
【手順8】認証コードを受け取れないときのためのバックアップコードが表示されます。スクリーンショットを撮れるので保存しておくとよいでしょう。
【手順9】二段階認証が有効になりました。
4.まとめ
いかがでしたでしょうか。パスワードは強固であると同時に、管理可能であることが重要です。今回ご紹介した方法を参考に効果的、かつ、効率的なパスワード管理を検討してみてはいかがでしょうか。また、今回紹介した方法でパスワード管理を徹底しても、破られるリスクは付きまといます。オンラインバンキングなどは銀行側でワンタイムパスワードなど導入しているケースも多く、比較的安全性が高いと言えますが、ソーシャルアカウントなどは二段階認証などを設定して、1つのパスワードだけに依存しない管理をしてセキュリティを高めていきましょう。
著者:マカフィー株式会社 マーケティング本部